Da iOS 27.3 Apple controllerà le foto e i file che teniamo su iCloud?
Per rispondere ho letto la pagina di Apple sui link pubblici di iCloud, pubblicata il 3 novembre 2026, e tre articoli del 4 novembre 2026, in sei tappe: da ciò che scrive Apple a ciò che nessuna fonte spiega ancora.
Le citazioni sono tradotte da me; gli originali inglesi sono nella nota di metodo.
Che cosa scrive Apple?
Secondo la pagina di supporto di Apple, dalla versione 27.3 dei suoi sistemi (iOS, iPadOS, macOS e visionOS, cioè quelli di iPhone, iPad, Mac e Vision Pro) saranno «controllati da Apple per contenuti dannosi» gli elementi di iCloud condivisi con un link pubblico. È l’opzione che in inglese si chiama «Anyone with the link» (chiunque abbia il link). Del resto di iCloud la pagina non parla.
La pagina si apre dicendo che l’elemento condiviso con quell’opzione «viene reso accessibile ad Apple perché lo controlli». Gli esempi sono una foto in iCloud Foto e un file in iCloud Drive.
Che differenza c’è tra «persone scelte» e «link pubblico»?
Secondo la pagina, quando si condivide un elemento di iCloud si può scegliere «Share a Link» (condividere un link) oppure «Send a Copy» (inviare una copia). Con il link, due opzioni:
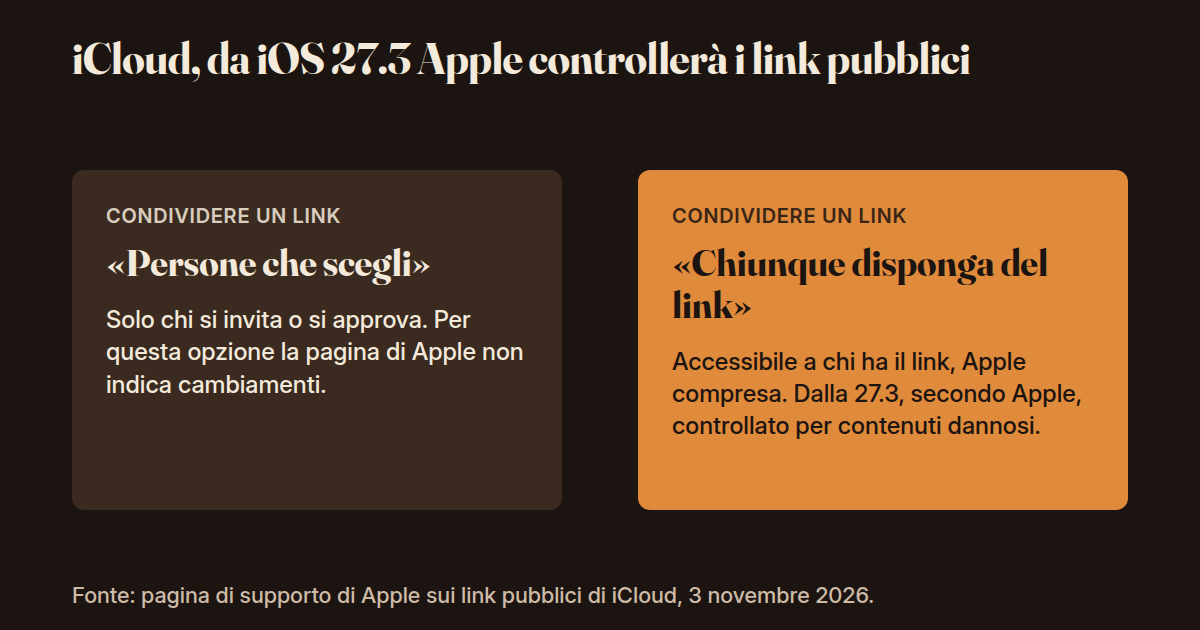
- «People you choose» (nelle guide italiane di Apple «Persone che scegli»): solo chi si invita o si approva.
- «Anyone with the link» (nelle guide italiane di Apple «Chiunque disponga del link»): l’elemento è accessibile a chi ha il link, Apple compresa.
La nuova regola, secondo Apple, riguarda la seconda opzione; per la prima la pagina non indica cambiamenti.
Che cosa vuol dire «non più cifrato end-to-end»?
La crittografia end-to-end, per Apple, è la protezione per cui i dati si possono leggere solo sui propri dispositivi di fiducia, su cui si è effettuato l’accesso con il proprio account Apple: nessun altro, nemmeno Apple, può accedervi. La Protezione avanzata dei dati è un’impostazione facoltativa che estende questa protezione a più dati di iCloud, tra cui foto, note e backup.
Per un elemento condiviso con un link pubblico, la pagina del 3 novembre scrive che non è più cifrato end-to-end, nemmeno con la Protezione avanzata attiva.
Ma non è una novità che quell’opzione renda l’elemento accessibile a chiunque abbia il link, Apple compresa: lo scrive 9to5Mac. Ciò che cambia è che Apple dice che comincerà a controllare quei link.
Anche una pagina di Apple del 5 gennaio 2026 elenca i contenuti condivisi con un link pubblico tra quelli senza Protezione avanzata.
Che cosa succede se Apple ritiene un contenuto dannoso?
Secondo la pagina, chi prova a caricare contenuti dannosi espone l’elemento a un intervento: Apple si riserva il diritto di spostarlo, rifiutarlo, modificarlo, rimuoverlo o eliminarlo in qualsiasi momento. Apple può anche agire sull’account Apple: bloccarlo o disattivarlo; impedire di creare un nuovo account con lo stesso indirizzo email o numero di telefono; «se necessario», coinvolgere le forze dell’ordine.
Che cosa dicono le testate?
- Che cosa siano i «contenuti dannosi». Apple non lo definisce. MacRumors scrive che potrebbero essere malware (programmi dannosi), file malevoli o materiale di abuso sessuale su minori (CSAM), dato che Apple cita le forze dell’ordine. The Register ipotizza che possa includere anche altri contenuti «potenzialmente illegali». Sono ipotesi delle testate: la pagina di Apple non nomina né il malware né il materiale di abuso sui minori.
- Come avviene il controllo. The Register scrive che Apple non ha spiegato come funzioneranno i controlli e non ha risposto alle sue domande. Apple scrive «check» e «checked» (controllare, controllati); il verbo «scanned» (scansionati) compare nel sottotitolo di The Register, non nella pagina di Apple.
- I link già creati. MacRumors scrive che Apple non dice se i link creati prima degli aggiornamenti 27.3 saranno controllati.
- Quando esce. 9to5Mac scrive che la prima beta di iOS 27.3 (una versione di prova per gli sviluppatori, prima di quella pubblica) è uscita questa settimana; per The Register, martedì. The Register e MacRumors indicano la versione pubblica per dicembre, senza citare una fonte. La pagina di Apple non dà date e non dice se il controllo valga già nella beta.
Che cosa le fonti non dicono ancora?
- Italia e Unione europea. La pagina scrive solo che non tutte le funzioni sono disponibili in tutti i paesi o regioni.
- Come avvenga il controllo e dove (sul dispositivo o sui server di Apple): la pagina non lo dice; scrive che l’elemento «viene reso accessibile ad Apple».
- «Send a Copy». La pagina non lo nomina tra gli elementi controllati.
Alla domanda dell’apertura le fonti rispondono così: Apple scrive che saranno controllati gli elementi condivisi con un link pubblico. MacRumors e The Register leggono la regola nello stesso modo: riguarda solo i link pubblici, non i contenuti condivisi direttamente con altre persone.
Non resta che vedere, quando uscirà la versione finale, se Apple spiegherà come funzionano i controlli e per quali paesi.
Domande frequenti
Apple controllerà tutto quello che ho su iCloud?
Secondo la pagina di supporto di Apple, il controllo riguarda gli elementi condivisi con un link pubblico («Anyone with the link»). MacRumors e The Register leggono la regola nello stesso modo: riguarda solo i link pubblici, non i contenuti condivisi direttamente con altre persone. La pagina di Apple non parla del resto di iCloud.
Che cosa cambia se condivido con «persone scelte»?
La nuova regola, secondo Apple, si applica alla condivisione con link pubblico. Per «People you choose», cioè solo chi si invita o si approva, la pagina non indica cambiamenti. La pagina non nomina «Send a Copy», l’invio di una copia, tra gli elementi controllati.
Che cos’è la crittografia end-to-end?
Secondo Apple, è la protezione per cui i dati si possono leggere solo sui dispositivi di fiducia del proprietario, non da Apple. Per un elemento condiviso con un link pubblico, Apple scrive che non è più cifrato end-to-end, nemmeno con la Protezione avanzata dei dati attiva.
Che cos’è la Protezione avanzata dei dati?
Secondo Apple è un’impostazione facoltativa (in inglese «Advanced Data Protection») che porta più dati di iCloud, tra cui foto e backup, a essere cifrati end-to-end. Per un link pubblico, secondo Apple, l’elemento non è cifrato end-to-end neanche se è attiva.
I link che ho già creato verranno controllati?
La pagina di Apple non lo dice. MacRumors nota che non chiarisce se i link creati prima degli aggiornamenti 27.3 saranno controllati. Anche The Register scrive che Apple non ha spiegato come funzioneranno i controlli, né se saranno persone, sistemi automatici o entrambi.
Vale anche in Italia?
La pagina di Apple non nomina l’Italia né l’Unione europea. Scrive solo che non tutte le funzioni sono disponibili in tutti i paesi o regioni. Quando uscirà la versione finale si vedrà se Apple spiegherà per quali paesi vale.
Nota di metodo (per chi vuole controllare)
Ho letto le pagine di Apple e i tre articoli il 5 novembre 2026. Gli originali inglesi delle citazioni sono questi.
- Apple Support, pagina del 3 novembre 2026: «checked by Apple for harmful content»; «is made accessible to Apple to check for harmful content»; «Share a Link» / «Send a Copy»; «People you choose» («only people you invite or approve»); «Anyone with the link» («including Apple»); «the item is no longer end-to-end encrypted, even if the owner or participants have turned on Advanced Data Protection»; «If you try to upload harmful content, Apple reserves the right to move, refuse, modify, remove, or delete the content at any time»; «blocking the ability to create a new Apple Account with the associated email address or phone number»; «if necessary»; «Not all features are available in all countries or regions».
- Apple Support, «iCloud data security overview», 5 gennaio 2026: «can be decrypted only on your trusted devices where you’re signed in to your Apple Account»; «No one else can access your end-to-end encrypted data — not even Apple»; «an optional setting that offers our highest level of cloud data security»; con la Protezione avanzata dei dati le categorie cifrate end-to-end «rises to 25 and includes your iCloud Backup, Photos, Notes, and more»; i contenuti condivisi con «anyone with the link» non supportano la Protezione avanzata dei dati.
- 9to5Mac: l’opzione «has always made it accessible to anyone who has the link, including Apple»; «Apple says it will begin checking those public links for harmful content»; la prima beta «this week».
- MacRumors: «malware, malicious files, and/or child sexual abuse material (CSAM)»; «given Apple’s mention of law enforcement involvement»; «it’s only the latter option that will be evaluated by Apple»; «Apple does not say whether links created before the 27.3 updates will be checked».
- The Register: «hasn’t explained how the checks will work»; «whether human moderators, automated systems, or both»; sottotitolo: «Content shared with anyone who has the URL will be scanned for ‘harmful content’»; «potentially unlawful»; «applies only to iCloud content shared via links created to be accessible to anyone, as opposed to content shared directly with other people»; la beta «on Tuesday» (il calendario dà il 3 novembre 2026); la versione pubblica «expected in December».
Le date delle testate sono quelle stampate sulle pagine: The Register 4 novembre 2026, 21:49 UTC; 9to5Mac 4 novembre 2026, 7:55 am PT; MacRumors 4 novembre 2026, 11:12 am PST. Le note di rilascio della beta di iOS 27.3 non sono tra le fonti lette.
Fonti
Consultate il 5 novembre 2026. Segno il grado di ogni fonte: primaria (chi scrive la regola), secondaria.
- Apple Support, «Learn more about sharing content that can be accessed by Anyone with the Link», «Published Date: November 03, 2026». Primaria. https://support.apple.com/en-us/149168
- Apple Support, «iCloud data security overview», «Published Date: January 05, 2026». Primaria. https://support.apple.com/en-us/102651
- Apple Support, «How to turn on Advanced Data Protection for iCloud», «Published Date: April 17, 2026». Primaria. https://support.apple.com/en-us/108756
- The Register, Brandon Vigliarolo, «Apple turns iCloud into spy cloud, will start looking at public share links», 4 novembre 2026. Secondaria (riprende la pagina di Apple, con commenti propri; il titolo è un giudizio della testata). https://www.theregister.com/security/2026/11/04/apple-turns-icloud-into-spy-cloud-will-start-looking-at-public-share-links/5307681
- 9to5Mac, Ryan Christoffel, «With iOS 27.3, Apple will start checking iCloud public links for ‘harmful content’», 4 novembre 2026. Secondaria. https://9to5mac.com/2026/11/04/with-ios-27-3-apple-will-start-checking-icloud-public-links-for-harmful-content/
- MacRumors, Juli Clover, «Apple Will Check Public iCloud Links for Harmful Content Starting in iOS 27.3», 4 novembre 2026. Secondaria. https://www.macrumors.com/2026/11/04/ios-27-3-icloud-link-check/
Leave a Reply